Achtung: Betrug per QR-Code – Quishing nimmt stark zu!
QR-Codes sind aus unserem Alltag nicht mehr wegzudenken – ob für Zahlungen, Speisekarten oder Logins. Genau diese Vertrautheit machen sich Cyberkriminelle zunehmend zunutze.
Quishing, also Phishing über QR-Codes, nimmt aktuell stark zu und stellt ein ernstzunehmendes Sicherheitsrisiko für Unternehmen und Privatpersonen dar.
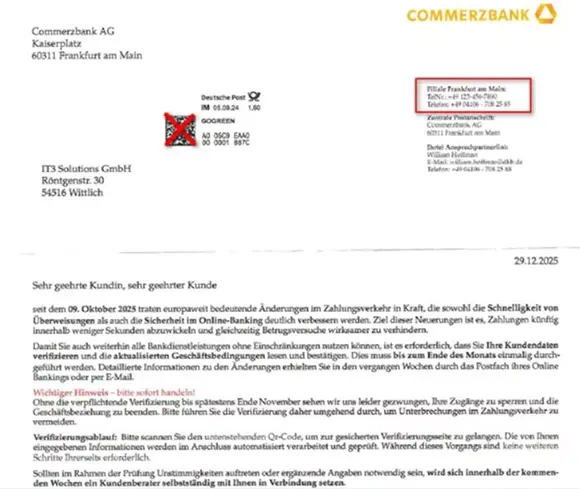
QR-Codes begegnen uns überall: auf Parkautomaten, Speisekarten, Paketbenachrichtigungen und in Briefen der Bank. Wir haben gelernt, ihnen zu vertrauen. Genau das nutzen Betrüger aus. Beim sogenannten Quishing, einer Wortschöpfung aus QR-Code und Phishing, führt der Code nicht zur erwarteten Seite, sondern zu einer täuschend echten Fälschung.
Wie Quishing funktioniert
Das Prinzip ist einfach: Statt eines Links enthält die Nachricht einen QR-Code. Wer ihn scannt, landet auf einer gefälschten Anmeldeseite, zum Beispiel von Microsoft 365, der Bank oder einem Paketdienst. Dort sollen Zugangsdaten, ein Bestätigungscode oder Zahlungsdaten eingegeben werden. Diese Daten landen direkt bei den Angreifern.
Warum Quishing so gefährlich ist
- Filter sehen den Link nicht: Ein QR-Code ist für viele Sicherheitsfilter nur ein Bild. Der gefährliche Link dahinter wird nicht geprüft.
- Der Scan passiert auf dem Smartphone: Damit verlässt der Angriff den geschützten Firmenrechner. Private Handys sind oft schlechter abgesichert, und die kleine Anzeige macht es schwer, eine gefälschte Adresse zu erkennen.
- Der Code wirkt vertrauenswürdig: Viele Menschen verbinden QR-Codes mit seriösen Anwendungen und sind weniger misstrauisch als bei einem Link.
Typische Maschen
- Eine E-Mail fordert auf, die Multi-Faktor-Anmeldung für Microsoft 365 „neu einzurichten“, angeblich wegen eines Sicherheitsupdates.
- Ein Schreiben im Namen der Bank verlangt per QR-Code eine Bestätigung von Kontodaten. Solche Briefe kommen inzwischen auch per Post.
- Auf Parkautomaten oder Ladesäulen werden Aufkleber mit falschen QR-Codes über die echten geklebt.
- Eine angebliche Paketbenachrichtigung verlangt eine kleine Gebühr für die Zustellung.
So erkennen Sie gefälschte QR-Codes
- Unerwartet und dringend? Druck und Fristen sind ein klassisches Warnsignal.
- Adresse prüfen: Die meisten Smartphones zeigen die Webadresse vor dem Öffnen an. Stimmt die Domain wirklich mit dem Absender überein?
- Keine Anmeldung nach dem Scan: Seriöse Dienste verlangen selten, dass Sie sich über einen QR-Code aus einer E-Mail anmelden.
- Aufkleber auf Automaten: Klebt der Code erkennbar über einem anderen? Dann lieber direkt die App des Anbieters nutzen.
- Im Zweifel nachfragen: Über einen bekannten Kontaktweg, nicht über die Angaben in der Nachricht.
Was Unternehmen jetzt tun sollten
- Mitarbeitende sensibilisieren: Quishing gehört in jede Sicherheitsschulung. Ein kurzer Hinweis im Team reicht oft schon, um die Aufmerksamkeit zu schärfen.
- E-Mail-Schutz aktualisieren: Moderne Sicherheitslösungen, etwa Microsoft Defender für Office 365, können QR-Codes in E-Mails erkennen und auswerten. Prüfen Sie, ob diese Funktionen bei Ihnen aktiv sind.
- Anmeldung absichern: Multi-Faktor-Authentifizierung ist Pflicht. Noch besser sind phishingresistente Verfahren wie Passkeys oder Sicherheitsschlüssel, die auf gefälschten Seiten gar nicht funktionieren.
- Mobilgeräte einbinden: Diensthandys sollten zentral verwaltet und abgesichert sein, zum Beispiel über Microsoft Intune.
- Klarer Meldeweg: Jeder sollte wissen, an wen er sich bei einer verdächtigen Nachricht wendet, ohne Angst vor Ärger.
Schon gescannt und Daten eingegeben?
Dann zählt jede Minute. Ändern Sie sofort das betroffene Passwort, informieren Sie Ihre IT und lassen Sie aktive Anmeldungen beenden. Bei Bank- oder Zahlungsdaten rufen Sie direkt Ihre Bank an. Je schneller reagiert wird, desto geringer ist der Schaden.
Fazit
Quishing funktioniert, weil wir QR-Codes vertrauen und weil viele Schutzmechanismen sie noch nicht im Blick haben. Mit aufmerksamen Mitarbeitenden, aktuellem E-Mail-Schutz und sicherer Anmeldung lässt sich das Risiko aber deutlich senken.
Wie gut ist Ihr Unternehmen geschützt?
Wir prüfen E-Mail-Schutz, Anmeldung und Mobilgeräte und zeigen, wo es Lücken gibt.
Verwandte Beiträge
Wenn das WLAN zum Engpass wird: So haben wir eine Klinik auf 5 Etagen zukunftssicher gemacht.
Eine Klinik mit fünf Etagen stieß mit dem WLAN ihrer Sophos-Firewall (25 Access Points APX120) an Leistungsgrenzen. Wir haben die Infrastruktur auf 30 Ubiquiti U7 Pro Access Points mit zentralem Controller (UniFi Cloud Key) umgestellt. Das Ergebnis: stabile Verbindungen auch bei hoher Auslastung, ein Gäste-WLAN mit Portal und zentrale Verwaltung mit einfacher Erweiterbarkeit.
Einheitliche E-Mail-Signaturen in Microsoft 365: Warum sie wichtiger sind, als viele denken
In vielen Unternehmen wird das Thema E‑Mail‑Signaturen stiefmütterlich behandelt. Dabei ist jede E‑Mail – intern wie extern – ein ständiger Kontaktpunkt zur eigenen Marke.
Unterschiedliche Layouts, fehlende Pflichtangaben oder veraltete Kontaktdaten wirken schnell unprofessionell. Im schlimmsten Fall gefährden sie nicht nur das Markenbild, sondern auch die rechtliche Sicherheit des Unternehmens.
Im Dezember darf vieles turbulent sein – nur Ihre IT nicht
Wenn das Jahresendgeschäft Fahrt aufnimmt, wird es in vielen Unternehmen eng: Angebote, Projekte, Budgetplanung, Abschlüsse. Gerade jetzt zeigt sich, wie belastbar Ihre IT ist. Denn eines sollte im Dezember garantiert nicht schwächeln: Ihre Systeme.
Schwach performende Server, langsame Verbindungen, ausfallende Tools oder ein Support, der „zwischen den Jahren“ nicht erreichbar ist, erzeugen unnötigen Stress. Genau hier setzt eine stabile, professionell betreute IT-Infrastruktur an.